aedslaveshell.dll कसे काढायचे? aedslaveshell.dll ही एक व्हायरस फाइल आहे जी संगणकांना संक्रमित करते. aedslaveshell.dll संगणकाचा ताबा घेते, वैयक्तिक डेटा संकलित करते किंवा तुमचा संगणक हाताळण्याचा प्रयत्न करते जेणेकरून संगणक हॅकर्स त्यात प्रवेश करू शकतील.
तुमचा अँटीव्हायरस aedslaveshell.dll ची सूचना प्रदर्शित करत असल्यास, तेथे फायली शिल्लक आहेत. या aedslaveshell.dll संबंधित फाइल्स हटवल्या पाहिजेत. दुर्दैवाने, अँटीव्हायरस सहसा aedslaveshell.dll चे अवशेष काढून टाकण्यात अंशतः यशस्वी होते.
aedslaveshell.dll व्हायरस हा संगणक किंवा नेटवर्क सिस्टमला संक्रमित करण्यासाठी डिझाइन केलेला दुर्भावनापूर्ण कोड आहे, जो अनेकदा डेटाचे नुकसान करतो, व्यत्यय आणतो किंवा चोरी करतो. हे संगणकापासून संगणकावर पसरू शकते आणि संपूर्ण नेटवर्कवर देखील परिणाम करू शकते. संगणक व्हायरस डाऊनलोड, काढता येण्याजोग्या स्टोरेज मीडिया जसे की USB ड्राइव्हस् आणि अगदी ईमेल संलग्नकांमधून पसरू शकतात. ही दुर्भावनापूर्ण सामग्री वर्षानुवर्षे अधिकाधिक अत्याधुनिक बनत चालली आहे, ज्यामुळे वापरकर्त्यांना त्यांच्या सिस्टमला हल्ल्यापासून शोधणे आणि त्यांचे संरक्षण करणे कठीण होत आहे. विविध संगणक व्हायरस, प्रत्येकाची वैशिष्ट्ये आणि क्षमतांसह, संसर्ग झालेल्या कोणत्याही डिव्हाइस किंवा सिस्टमसाठी घातक परिणाम होऊ शकतात.
aedslaveshell.dll
वापरकर्त्यांनी संगणक व्हायरसशी संबंधित धोके समजून घेणे आणि या दुर्भावनापूर्ण घुसखोरांपासून त्यांच्या डेटाचे संरक्षण करण्यासाठी पावले उचलणे आवश्यक आहे.
संगणक विषाणू हे संगणकांना संक्रमित करण्यासाठी, डेटा खराब करण्यासाठी किंवा ऑपरेशन्समध्ये व्यत्यय आणण्यासाठी डिझाइन केलेले कोणतेही दुर्भावनापूर्ण सॉफ्टवेअर आहे. संगणक व्हायरस नेटवर्क आणि काढता येण्याजोग्या माध्यमांद्वारे (जसे की USB ड्राइव्हस्) पसरू शकतात. ते ईमेल संलग्नक म्हणून देखील पाठविले जाऊ शकतात. काही व्हायरस मानवी संवादाशिवाय स्वत: ची प्रतिकृती बनवू शकतात आणि इतर संगणकांना संक्रमित करू शकतात. अनेक प्रकारचे संगणक व्हायरस आणि इतर दुर्भावनापूर्ण सॉफ्टवेअर आहेत, जसे की वर्म्स, ट्रोजन आणि इतर प्रकारचे मालवेअर. ते सहसा संगणक प्रणाली आणि नेटवर्क खराब करण्यासाठी किंवा व्यत्यय आणण्यासाठी, माहिती चोरण्यासाठी किंवा दूषित डेटासाठी डिझाइन केलेले असतात. व्हायरस आणि इतर मालवेअर संक्रमित फाइल्स आणि वेबसाइट्स, ईमेल संलग्नक आणि एक्झिक्युटेबल कोडच्या इतर प्रकारांद्वारे पसरवले जाऊ शकतात.
व्हायरसचा प्रकार आणि ते संक्रमित केलेल्या उपकरणाच्या सुरक्षा सेटिंग्जवर अवलंबून, संगणक व्हायरस काही वेगवेगळ्या मार्गांनी पसरू शकतात. बरेच दुर्भावनापूर्ण सॉफ्टवेअर ईमेल, वेबसाइट किंवा इतर फायलींद्वारे पसरतात. संगणक व्हायरस पसरवण्याचा ईमेल संलग्नक हा एक सामान्य मार्ग आहे. ते ईमेल संलग्नक म्हणून पाठवले जाऊ शकतात किंवा ईमेल संदेशामध्येच एम्बेड केले जाऊ शकतात. ईमेल संलग्नक संक्रमित झाल्यास, ते उघडलेले उपकरण आणि संक्रमित संलग्नक कॉपी केलेल्या इतर कोणत्याही उपकरणांना संक्रमित करू शकते. बनावट व्हिडिओ, प्रतिमा आणि इतर सामग्री वितरीत करणार्या सोशल मीडिया साइट्ससारख्या दुर्भावनापूर्ण सॉफ्टवेअर होस्ट करणार्या वेबसाइटद्वारे संगणक व्हायरस देखील पसरू शकतात. वेबसाइट्स दुर्भावनापूर्ण कोड देखील होस्ट करू शकतात, जे वापरकर्त्याने लिंकवर क्लिक केल्यास किंवा साइटला भेट दिल्यास डिव्हाइस संक्रमित होऊ शकते.
संसर्गाची लक्षणे व्हायरसच्या प्रकारावर मोठ्या प्रमाणावर अवलंबून असतात ज्याने उपकरण संक्रमित केले आहे. संसर्गाच्या सामान्य लक्षणांमध्ये पुढील गोष्टींचा समावेश होतो:
- सामान्य पेक्षा अधिक हळू चालणारा संगणक
- मोठ्या प्रमाणात डेटा पाठविला किंवा प्राप्त केला जात आहे
- एक संगणक जो त्याची मेमरी किंवा प्रोसेसर जास्त वापरत आहे
- मोठ्या संख्येने पॉप-अप जाहिराती
- एक संगणक जो वापरात नसताना आपोआप प्रोग्राम चालवतो
- संगणकावरून मोठ्या प्रमाणात डेटा हटवला जात आहे
ही लक्षणे संगणकाला aedslaveshell.dll व्हायरसने संक्रमित झाल्याचे सूचित करू शकतात. संगणकाला यापैकी कोणतीही लक्षणे आढळल्यास वापरकर्ते व्हायरससाठी डिव्हाइस स्कॅन करू शकतात. संगणक व्हायरस स्कॅनर डिव्हाइसवरील व्हायरस आणि इतर दुर्भावनापूर्ण सॉफ्टवेअर ओळखण्यात मदत करू शकतो. हे लक्षात घेणे महत्त्वाचे आहे की हे स्कॅनर नेहमीच पूर्णपणे अचूक नसतात, त्यामुळे वापरकर्त्यांनी परिणामांची पुष्टी करण्यासाठी काही पावले उचलली पाहिजेत. जर एखाद्या संगणकाला संगणकाच्या विषाणूची लागण झाली असेल तर वापरकर्ते डिव्हाइस साफ करण्यासाठी पावले उचलू शकतात.
संगणक व्हायरसचे संगणकावर आणि वापरकर्त्याच्या डेटावर विस्तृत प्रभाव असू शकतात. ते ऑपरेशन्समध्ये व्यत्यय आणू शकतात, डेटा खराब करू शकतात किंवा संगणक निरुपयोगी बनवू शकतात. काही संगणक व्हायरस एकाच वेळी अनेक उपकरणांना संक्रमित करून इतर संगणक आणि नेटवर्कवर देखील पसरू शकतात. या प्रकारचे व्हायरस अत्यंत हानीकारक आणि काढणे कठीण असू शकतात. काही प्रकरणांमध्ये, aedslaveshell.dll व्हायरस पूर्णपणे काढून टाकण्यासाठी नवीन डिव्हाइस खरेदी करणे किंवा बॅकअपमधून डेटा पुनर्संचयित करणे आवश्यक असू शकते. संगणक व्हायरसचे धोके पुष्कळ आहेत आणि वापरकर्त्यांनी त्यांच्या उपकरणांना संसर्गापासून संरक्षण करण्यासाठी पावले उचलणे आवश्यक आहे.
aedslaveshell.dll संगणक व्हायरस शोधणे अनेकदा कठीण प्रक्रिया आहे. वापरकर्त्यांनी त्यांचे उपकरण नियमितपणे व्हायरससाठी तपासले पाहिजे, कारण संसर्ग होत असताना ते शोधणे कठीण होऊ शकते. वापरकर्ते त्यांच्या डिव्हाइसेसमध्ये व्हायरस आहेत की नाही हे पाहण्यासाठी अँटीव्हायरस सॉफ्टवेअरसह तपासू शकतात. खालील सूचनांचे अनुसरण करा.
aedslaveshell.dll कसे काढायचे
मालवेअरविरुद्धच्या लढाईत मालवेअरबाईट्स अँटी-मालवेअर हे एक अत्यावश्यक साधन आहे. मालवेअरबाईट्स aedslaveshell.dll मालवेअरचे अनेक प्रकार काढून टाकू शकते, जे इतर सॉफ्टवेअरच्या नजरेतून अनेकदा सुटतात. मालवेअरबाईट्ससाठी तुम्हाला कोणताही खर्च येत नाही . संक्रमित संगणक स्वच्छ करताना, मालवेअरबाईट्स नेहमीच विनामूल्य राहिले आहे आणि मालवेअरविरुद्धच्या लढाईत एक अत्यावश्यक साधन म्हणून मी त्याची शिफारस करतो.
मालवेअरबाइट्स इन्स्टॉल करा आणि स्क्रीनवर दिलेल्या सूचनांचे पालन करा.
क्लिक करा Scan मालवेअर स्कॅन सुरू करण्यासाठी.
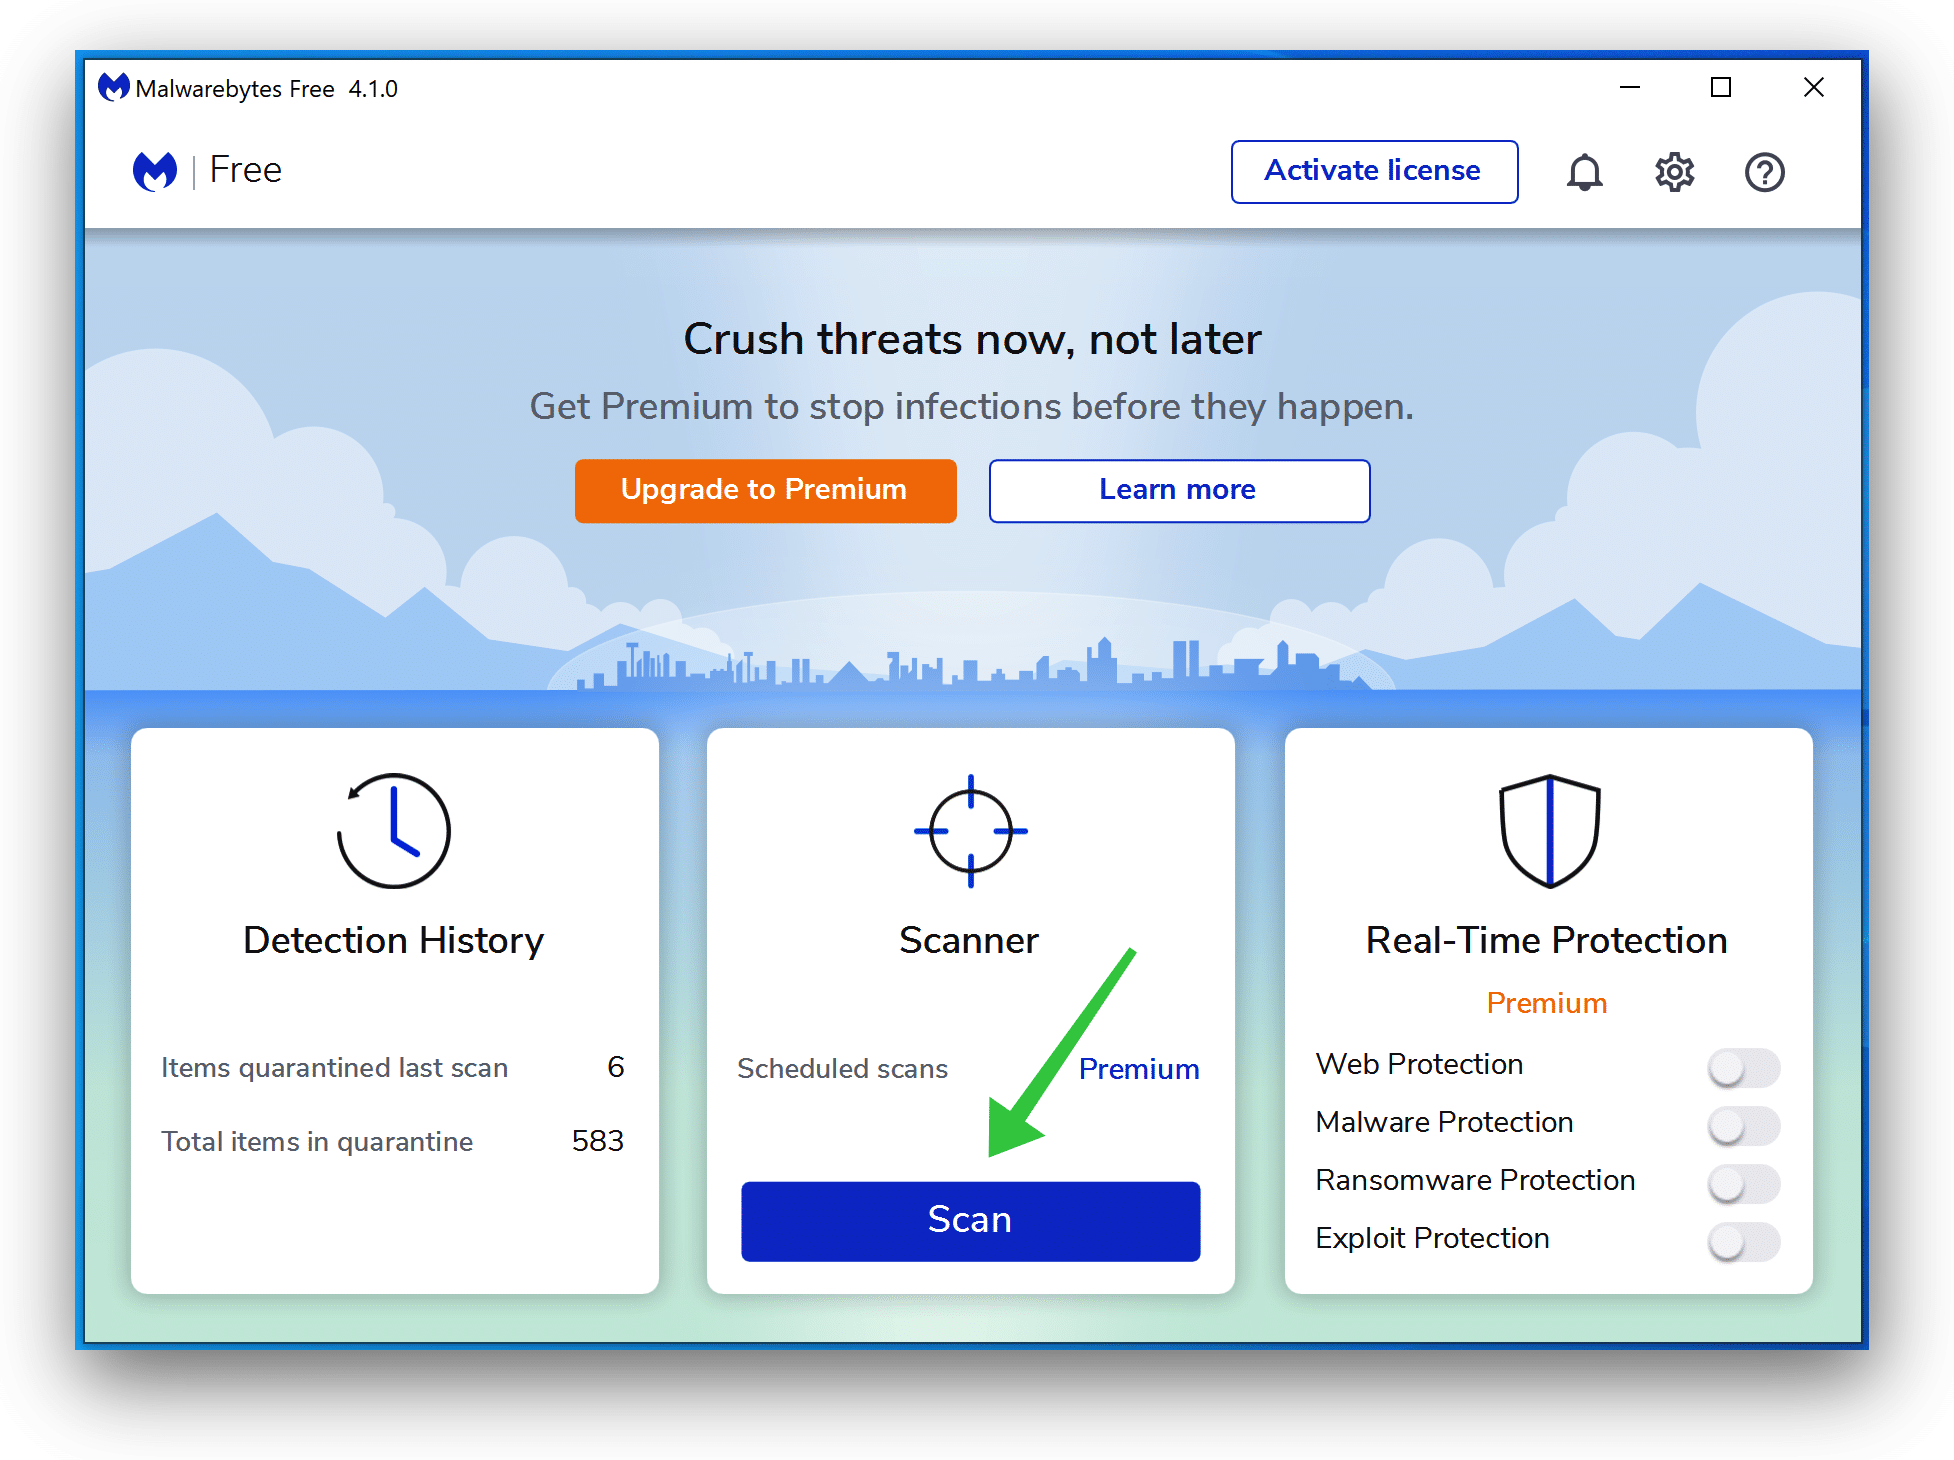
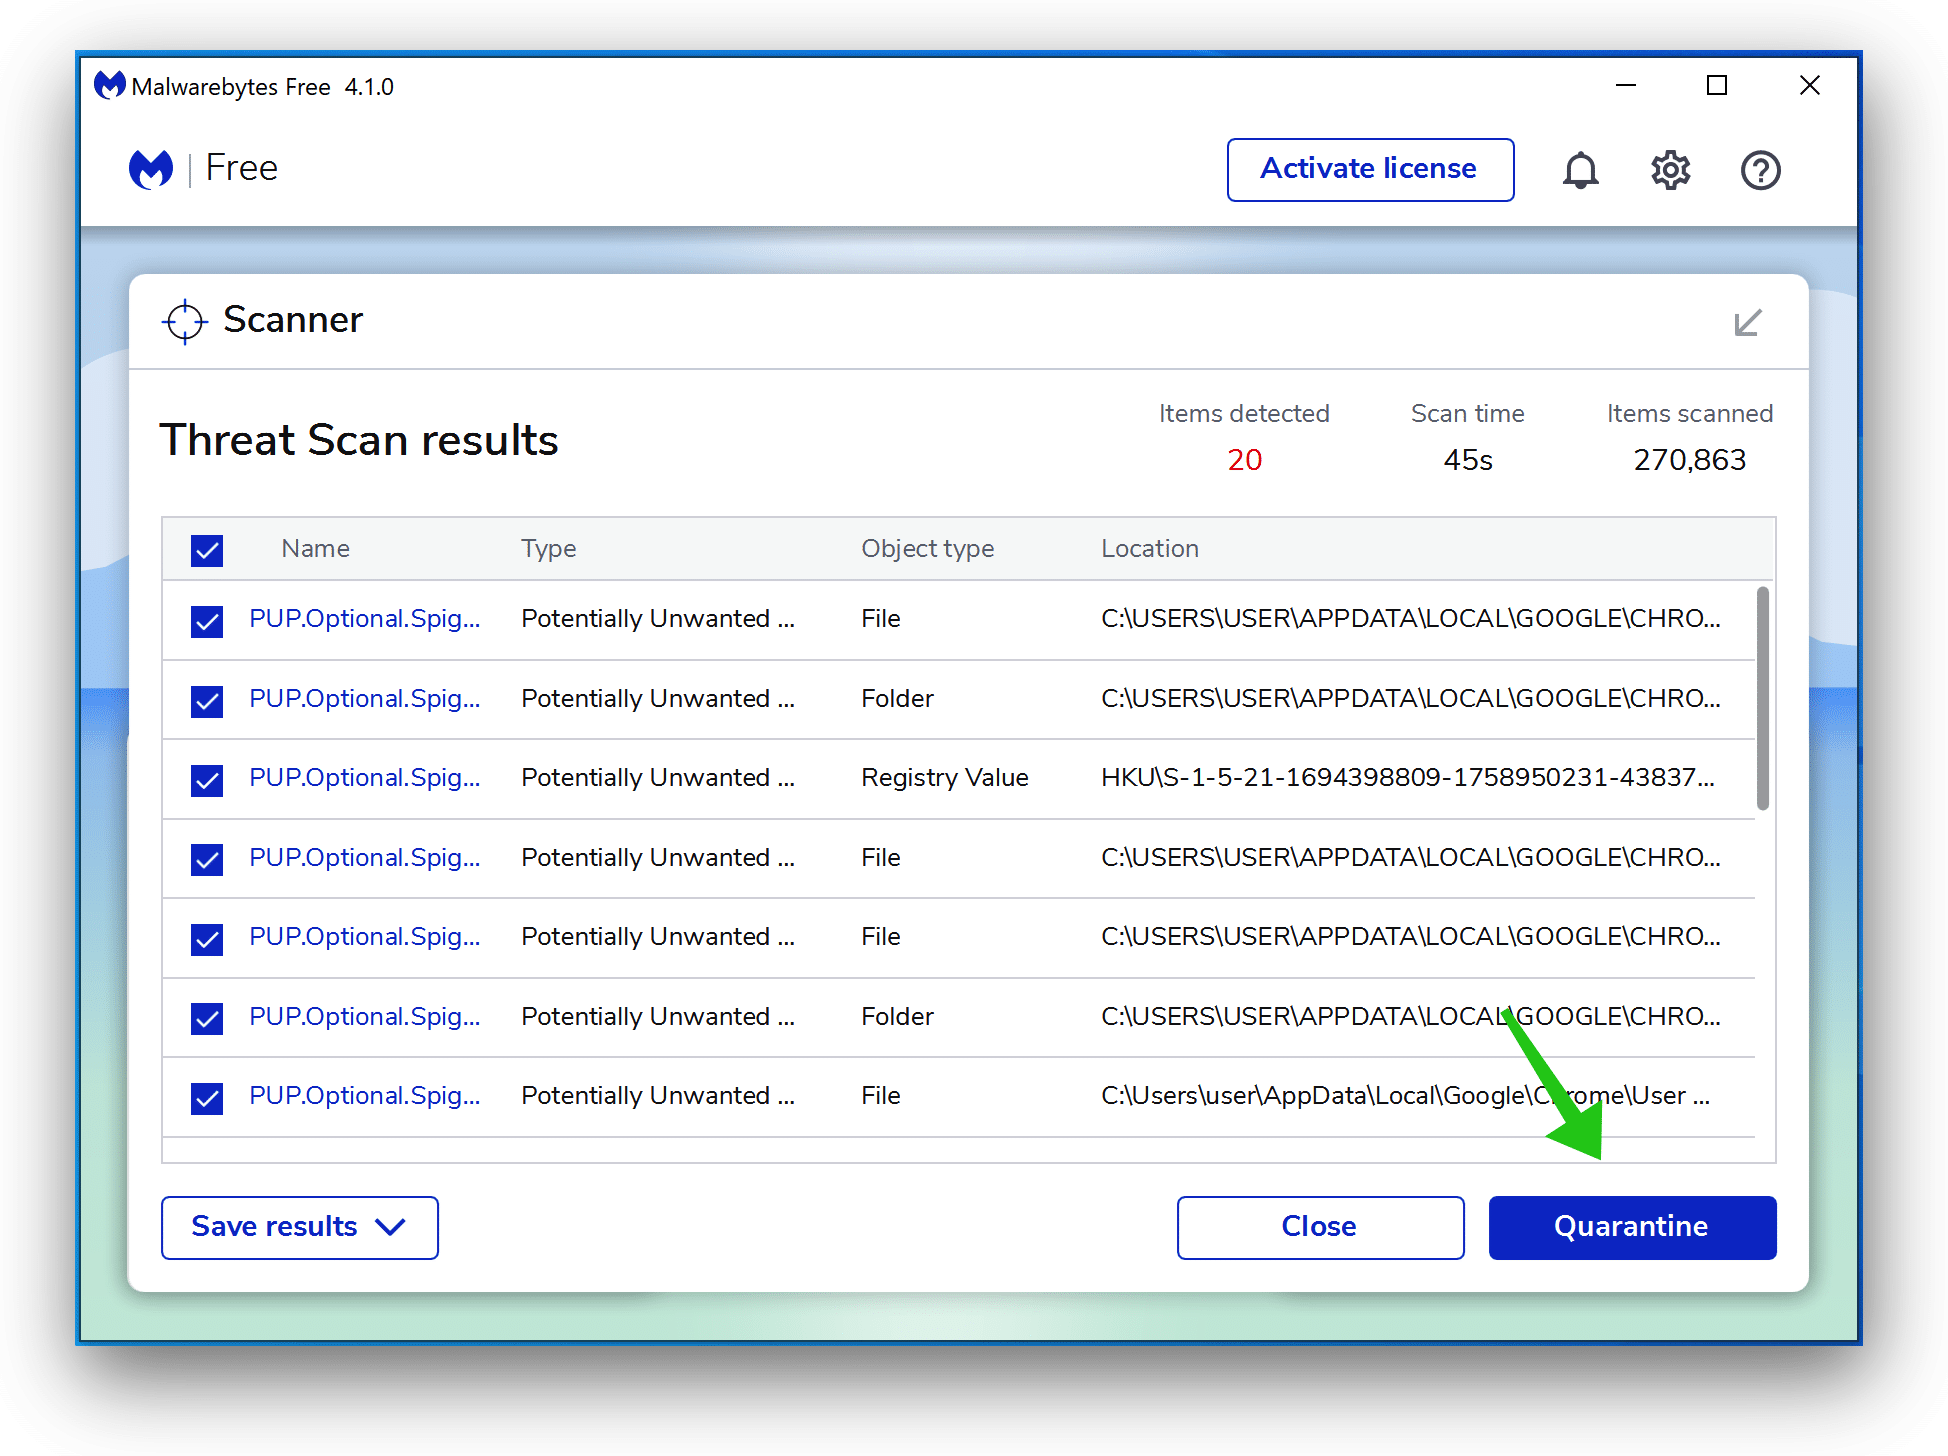
Malwarebytes स्कॅन पूर्ण होण्याची प्रतीक्षा करा. पूर्ण झाल्यावर, aedslaveshell.dll ॲडवेअर डिटेक्शनचे पुनरावलोकन करा.
पुढे जाण्यासाठी क्वारंटाईनवर क्लिक करा .
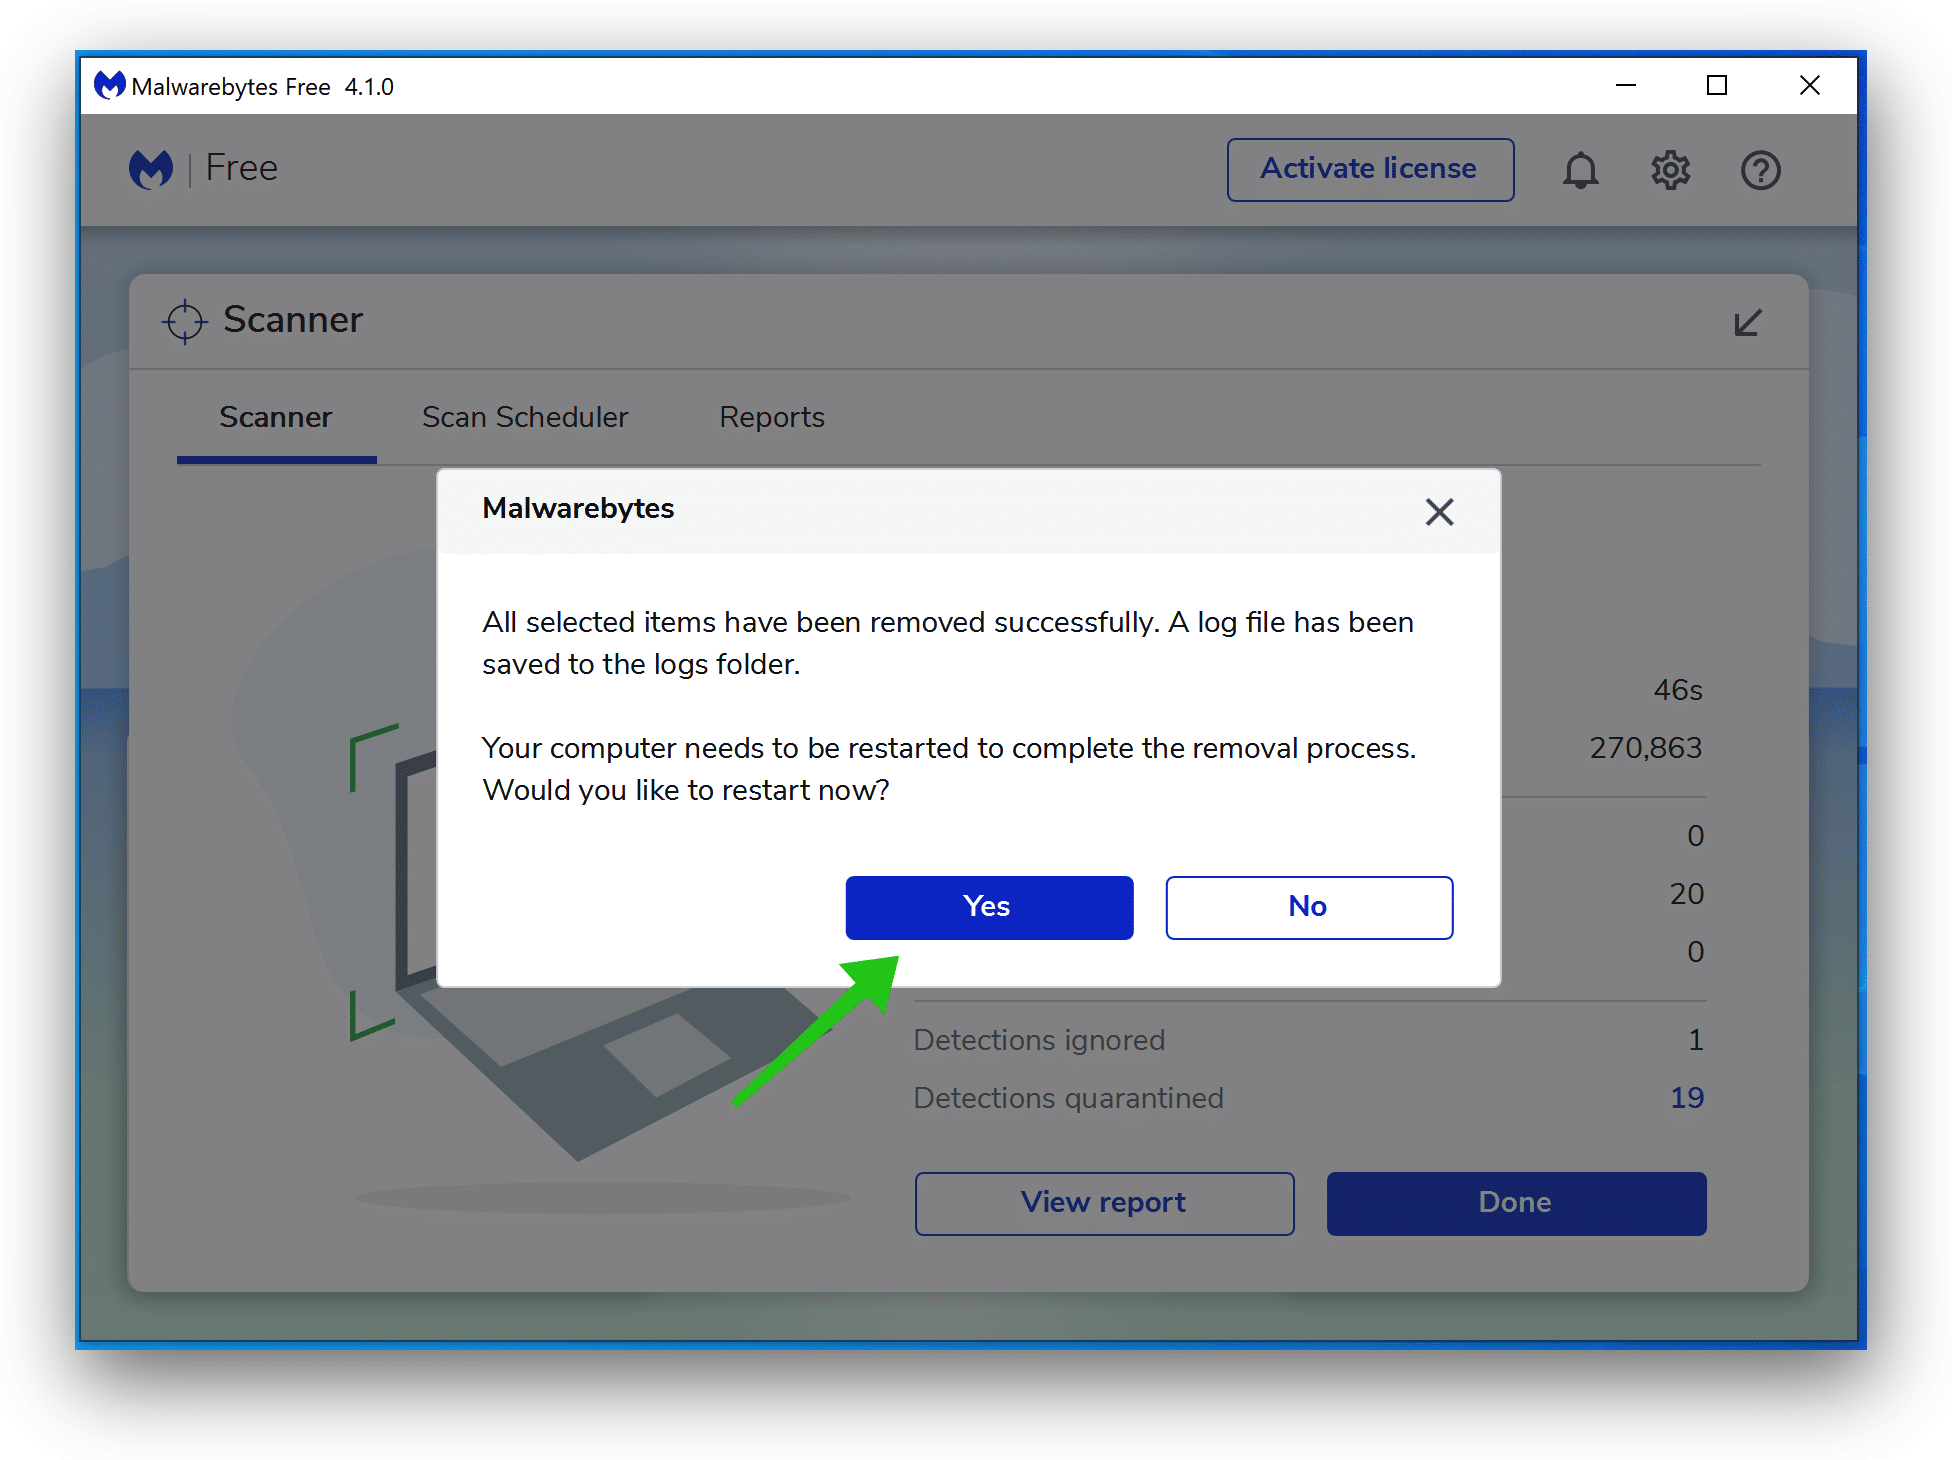
रीबूट करा Windows सर्व अॅडवेअर डिटेक्शन क्वारंटाइनमध्ये हलवल्यानंतर.
पुढील पायरीवर जा.
Sophos HitmanPRO सह अवांछित प्रोग्राम काढा
या दुसऱ्या मालवेअर काढण्याच्या चरणात, तुमच्या संगणकावर कोणतेही मालवेअर अवशेष शिल्लक नाहीत याची खात्री करण्यासाठी आम्ही दुसरे स्कॅन सुरू करू. HitmanPRO आहे a cloud स्कॅनर जो तुमच्या संगणकावरील दुर्भावनायुक्त क्रियाकलापांसाठी प्रत्येक सक्रिय फाइल स्कॅन करतो आणि ती सोफॉसला पाठवतो cloud शोधण्यासाठी. Sophos मध्ये cloud, Bitdefender अँटीव्हायरस आणि Kaspersky अँटीव्हायरस दोन्ही दुर्भावनापूर्ण क्रियाकलापांसाठी फाइल स्कॅन करतात.
जेव्हा आपण HitmanPRO डाउनलोड केले असेल तेव्हा HitmanPro 32-bit किंवा HitmanPRO x64 स्थापित करा. डाउनलोड आपल्या संगणकावरील डाउनलोड फोल्डरमध्ये जतन केले जातात.
इंस्टॉलेशन आणि स्कॅन सुरू करण्यासाठी HitmanPRO उघडा.
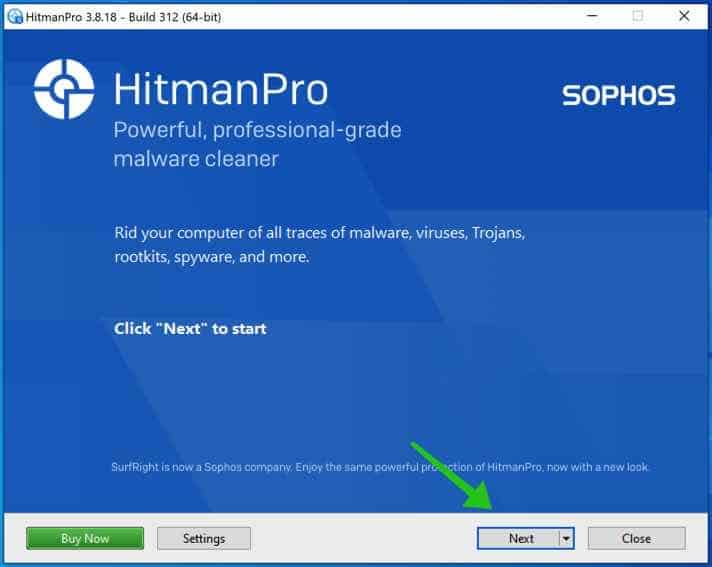
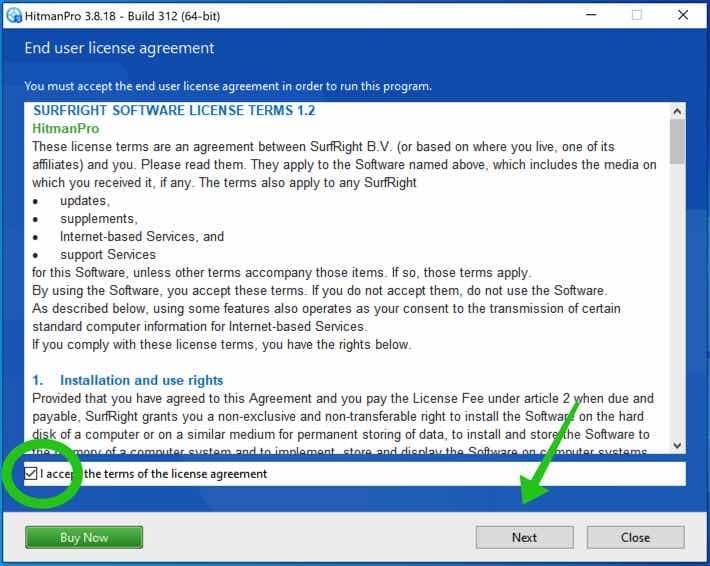
सुरू ठेवण्यासाठी Sophos HitmanPRO परवाना करार स्वीकारा. परवाना करार वाचा, बॉक्स तपासा आणि पुढील वर क्लिक करा.
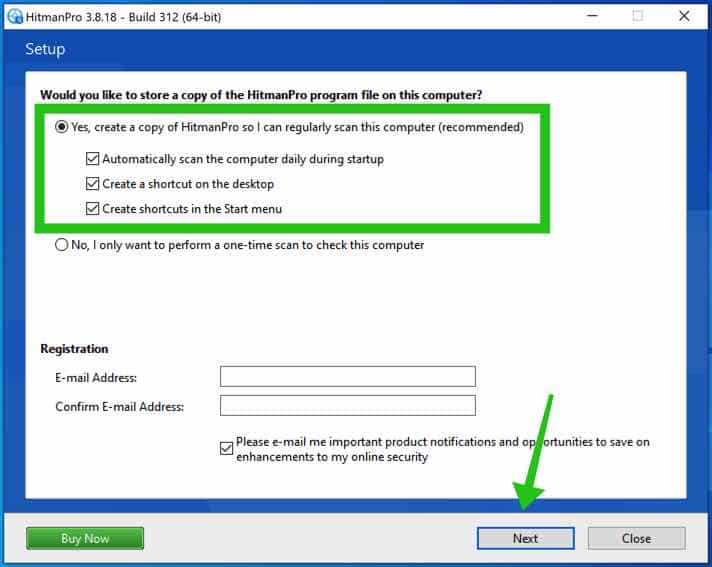
Sophos HitmanPRO इंस्टॉलेशन सुरू ठेवण्यासाठी पुढील बटणावर क्लिक करा. नियमित स्कॅनसाठी HitmanPRO ची प्रत तयार केल्याचे सुनिश्चित करा.
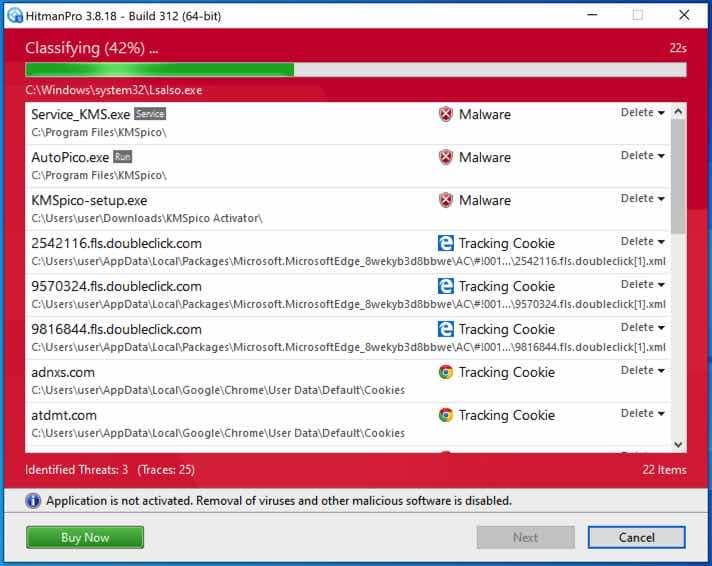
HitmanPRO स्कॅनने सुरू होते, अँटीव्हायरस स्कॅन परिणामांची प्रतीक्षा करा.
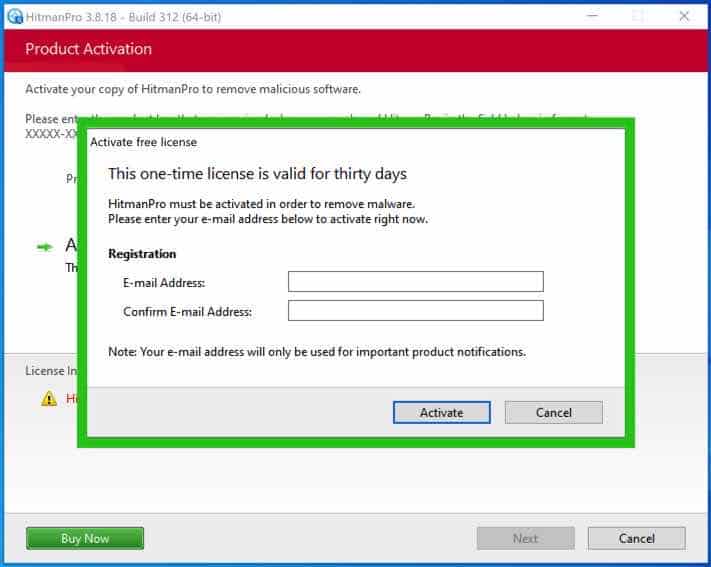
स्कॅन पूर्ण झाल्यावर, पुढील क्लिक करा आणि विनामूल्य HitmanPRO परवाना सक्रिय करा. एक्टिव्हेट फ्री लायसन्स वर क्लिक करा.
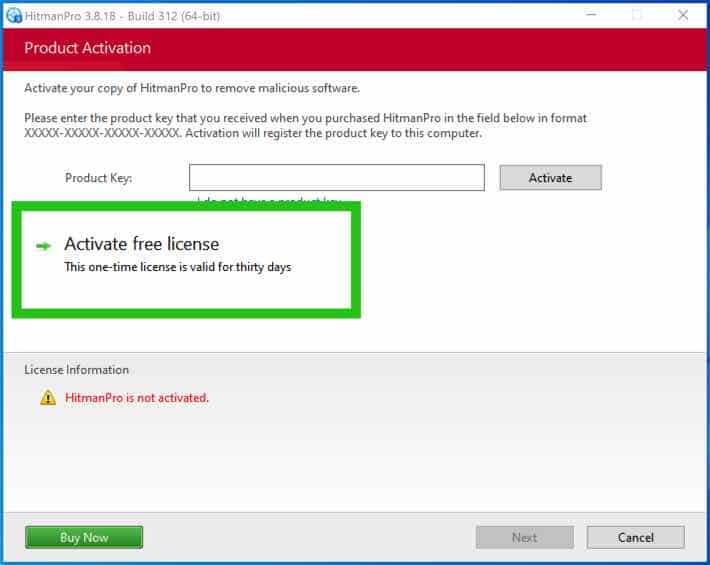
Sophos HitmanPRO मोफत तीस दिवसांच्या परवान्यासाठी तुमचा ई-मेल एंटर करा. सक्रिय करा वर क्लिक करा.
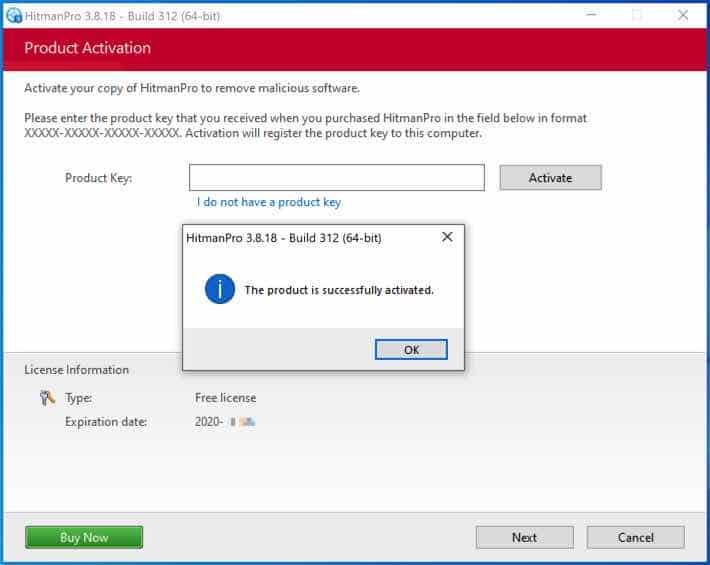
विनामूल्य HitmanPRO परवाना यशस्वीरित्या सक्रिय केला आहे.
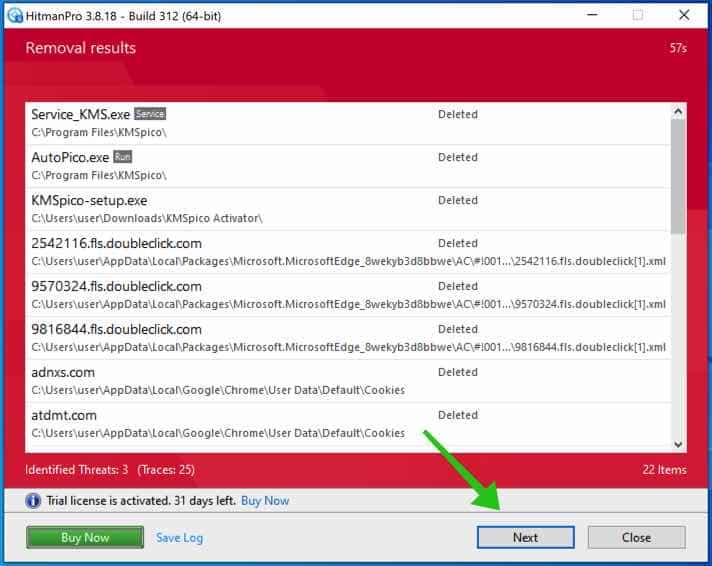
तुम्हाला मालवेअर काढण्याचे परिणाम सादर केले जातील. पुढे जाण्यासाठी नेक्स्ट क्लिक करा.
दुर्भावनापूर्ण सॉफ्टवेअर तुमच्या संगणकावरून अंशतः काढले गेले. काढणे पूर्ण करण्यासाठी तुमचा संगणक रीस्टार्ट करा.
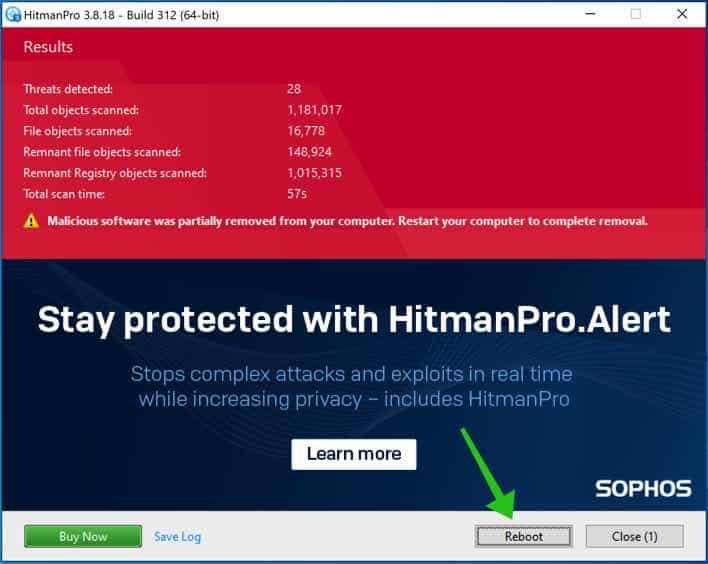
तुम्ही तुमचा संगणक रीबूट करता तेव्हा हे पृष्ठ बुकमार्क करा.
aedslaveshell.dll व्हायरस कसा रोखायचा?
aedslaveshell.dll व्हायरस टाळण्याचा सर्वोत्तम मार्ग म्हणजे प्रत्येक डिव्हाइसवर मालवेअरबाइट्स (Malwarebytes) सारखे अँटीव्हायरस सॉफ्टवेअर स्थापित करणे . नेटवर्कशी जोडलेली सर्व उपकरणे नवीनतम सॉफ्टवेअर पॅचेस आणि सुरक्षा अद्यतनांसह अद्ययावत ठेवणे देखील महत्त्वाचे आहे. वापरकर्त्यांनी अज्ञात प्रेषकांकडून आलेल्या ईमेलमधील लिंक्सवर क्लिक करणे, अज्ञात वेबसाइटवरून फाइल्स डाउनलोड करणे किंवा व्हायरस किंवा दुर्भावनापूर्ण सॉफ्टवेअर वितरित करण्यासाठी ओळखल्या जाणाऱ्या वेबसाइटला भेट देणे देखील टाळावे.
वापरकर्त्यांनी ईमेल संलग्नकांची अपेक्षा केल्याशिवाय उघडणे टाळावे. लिंक किंवा ईमेल संलग्नक अपेक्षित असल्यास, वापरकर्त्यांनी ते उघडण्यापूर्वी अँटीव्हायरस सॉफ्टवेअरसह स्कॅन करावे. वापरकर्त्यांनी त्यांच्या नेटवर्कमध्ये कोणती डिव्हाइस लावली आणि डिव्हाइसमध्ये डेटा स्थानांतरित करण्यासाठी ते कोणते काढता येण्याचे मीडिया वापरतात याची देखील काळजी घेतली पाहिजे. हे लक्षात घेणे महत्त्वाचे आहे की कोणतेही उपकरण व्हायरसपासून 100% रोगप्रतिकारक नाही. अँटीव्हायरस सॉफ्टवेअर असलेली उपकरणे देखील संगणकाच्या व्हायरसने संक्रमित होऊ शकतात.
संगणक व्हायरसपासून स्वतःचे संरक्षण करण्यासाठी वापरकर्ते काही सर्वोत्तम पद्धतींचे पालन करू शकतात. यामध्ये पुढील गोष्टींचा समावेश आहे.
- नवीनतम सॉफ्टवेअर अद्यतनांसह सर्व उपकरणे अद्ययावत ठेवा.
- सर्व उपकरणांवर अँटीव्हायरस सॉफ्टवेअर वापरा.
- Scan सर्व दुवे, फाइल्स आणि ईमेल संलग्नक उघडण्यापूर्वी.
- अज्ञात प्रेषकांच्या लिंकवर क्लिक करणे टाळा.
- अनोळखी वेबसाइटवरून फाइल्स डाउनलोड करणे टाळा.
- व्हायरस किंवा दुर्भावनापूर्ण सॉफ्टवेअर वितरीत करण्यासाठी ओळखल्या जाणार्या वेबसाइट्सना भेट देणे टाळा.
- तुम्ही तुमच्या नेटवर्कमध्ये कोणती डिव्हाइस लावता याची काळजी घ्या.
- डिव्हाइसमध्ये डेटा स्थानांतरित करण्यासाठी तुम्ही कोणते काढता येण्याचे मीडिया वापरता याची काळजी घ्या.
- व्हायरससाठी तुमचे डिव्हाइस नियमितपणे तपासा.
मला आशा आहे की याने मदत केली. वाचल्याबद्दल धन्यवाद!
