Win32:Adware-gen ਐਡਵੇਅਰ ਪਰਿਵਾਰ ਅਤੇ ਸੰਭਾਵੀ ਤੌਰ 'ਤੇ ਅਣਚਾਹੇ ਪ੍ਰੋਗਰਾਮਾਂ ਨਾਲ ਸਬੰਧਤ ਹੈ। ਜਦੋਂ ਤੁਹਾਡਾ ਐਂਟੀਵਾਇਰਸ Win32:Adware-gen ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ ਤਾਂ ਇਹ ਇਸ ਲਈ ਹੁੰਦਾ ਹੈ ਕਿਉਂਕਿ ਤੁਹਾਡੇ ਕੰਪਿਊਟਰ ਨੂੰ ਐਡਵੇਅਰ ਦੀ ਲਾਗ ਦਾ ਖ਼ਤਰਾ ਹੁੰਦਾ ਹੈ।
Win32:Adware-gen ਵਰਗੇ ਐਡਵੇਅਰ ਤੁਹਾਡੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ, ਖਾਸ ਕਰਕੇ Google Chrome, Firefox, ਅਤੇ Microsoft Edge ਬ੍ਰਾਊਜ਼ਰਾਂ ਵਿੱਚ ਘੁਸਪੈਠ ਕਰਨ ਵਾਲੇ ਇਸ਼ਤਿਹਾਰ ਪ੍ਰਦਰਸ਼ਿਤ ਕਰਨਗੇ। Win32:Adware-gen ਨਾ ਸਿਰਫ਼ ਇਸ਼ਤਿਹਾਰ ਦਿਖਾਏਗਾ ਬਲਕਿ ਇਹ ਖ਼ਤਰਨਾਕ ਇਸ਼ਤਿਹਾਰਬਾਜ਼ੀ ਨੈੱਟਵਰਕਾਂ ਰਾਹੀਂ ਬ੍ਰਾਊਜ਼ਰ ਨੂੰ ਰੀਡਾਇਰੈਕਟ ਵੀ ਕਰੇਗਾ, ਜਿਸ ਨਾਲ ਹੋਰ ਵੀ ਮਾਲਵੇਅਰ ਇਨਫੈਕਸ਼ਨ ਹੋ ਸਕਦੇ ਹਨ।
Win32:Adware-gen ਆਮ ਤੌਰ 'ਤੇ ਇੰਟਰਨੈੱਟ 'ਤੇ ਥਰਡ-ਪਾਰਟੀ ਇੰਸਟਾਲੇਸ਼ਨ ਸੌਫਟਵੇਅਰ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਮੁਫ਼ਤ ਵਿੱਚ ਪੇਸ਼ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਜਿਸਨੂੰ ਬੰਡਲਰ ਜਾਂ ਐਡਵੇਅਰ ਇੰਸਟਾਲਰ ਕਿਹਾ ਜਾਂਦਾ ਹੈ। ਜਦੋਂ ਤੁਸੀਂ ਇੰਟਰਨੈੱਟ ਤੋਂ ਡਾਊਨਲੋਡ ਕੀਤੇ ਮੁਫ਼ਤ ਸੌਫਟਵੇਅਰ ਨੂੰ ਡਾਊਨਲੋਡ ਅਤੇ ਸਥਾਪਿਤ ਕਰਦੇ ਹੋ ਤਾਂ ਤੁਹਾਨੂੰ ਜੋਖਮ ਹੁੰਦਾ ਹੈ ਕਿ ਇੰਸਟਾਲੇਸ਼ਨ ਸੌਫਟਵੇਅਰ ਐਡਵੇਅਰ ਨੂੰ ਵੀ ਸਥਾਪਿਤ ਕਰਦਾ ਹੈ ਜੋ ਤੁਹਾਡੇ ਐਂਟੀਵਾਇਰਸ ਦੁਆਰਾ Win32:Adware-gen ਵਜੋਂ ਖੋਜਿਆ ਜਾਂਦਾ ਹੈ ।
ਕੰਪਿਊਟਰ 'ਤੇ Win32:Adware-gen ਇੰਸਟਾਲ ਹੋਣ ਤੋਂ ਬਾਅਦ , ਤੁਹਾਨੂੰ ਆਪਣੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਇਸ਼ਤਿਹਾਰ, ਨਵੇਂ ਬਣਾਏ ਅਤੇ ਤੰਗ ਕਰਨ ਵਾਲੇ ਪੌਪ-ਅੱਪ, ਅਤੇ ਸ਼ੱਕੀ ਵੈੱਬਪੇਜਾਂ 'ਤੇ ਅਣਜਾਣ ਰੀਡਾਇਰੈਕਟਸ ਦੇਖਣ ਦੀ ਸੰਭਾਵਨਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਬ੍ਰਾਊਜ਼ਰ ਨੂੰ ਸੰਕਰਮਿਤ ਕਰਨ ਤੋਂ ਬਾਅਦ, Win32:Adware-gen ਤੁਹਾਡੇ ਬ੍ਰਾਊਜ਼ਰ ਤੋਂ ਬ੍ਰਾਊਜ਼ਿੰਗ ਜਾਣਕਾਰੀ ਇਕੱਠੀ ਕਰਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਤੁਹਾਡਾ ਬ੍ਰਾਊਜ਼ਿੰਗ ਇਤਿਹਾਸ, ਕੂਕੀਜ਼ ਅਤੇ ਸੰਭਾਵਿਤ ਸੁਰੱਖਿਅਤ ਕੀਤੇ ਪਾਸਵਰਡਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਤੁਹਾਡੇ ਵਿਜ਼ਿਟ ਕੀਤੇ ਵੈੱਬਪੇਜ, ਅਤੇ ਹੋਰ ਲੌਗਇਨ ਜਾਣਕਾਰੀ।
Win32:Adware-gen ਦੁਆਰਾ ਇਕੱਠੀ ਕੀਤੀ ਗਈ ਜਾਣਕਾਰੀ ਨੂੰ ਅੰਤ ਵਿੱਚ ਆਮਦਨ ਲਈ ਇਸ਼ਤਿਹਾਰਬਾਜ਼ੀ ਨੈੱਟਵਰਕਾਂ ਨੂੰ ਵੇਚ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ।
ਹਟਾਓ Win32: ਐਡਵੇਅਰ-ਜਨ
 ਅਣਇੰਸਟੌਲ ਕਰੋ ਬਰਾਊਜ਼ਰ ਗੂਗਲ ਕਰੋਮ ਤੋਂ ਐਕਸਟੈਂਸ਼ਨ
- ਗੂਗਲ ਕਰੋਮ ਖੋਲ੍ਹੋ
- ਦੀ ਕਿਸਮ chrome://extensions/ ਗੂਗਲ ਕਰੋਮ ਐਡਰੈਸ ਬਾਰ ਵਿੱਚ ਅਤੇ ਆਪਣੇ ਕੀਬੋਰਡ ਤੇ ਐਂਟਰ ਦਬਾਓ.
- ਕੋਈ ਵੀ ਹਾਲ ਹੀ ਵਿੱਚ ਸਥਾਪਿਤ ਬ੍ਰਾਊਜ਼ਰ ਐਕਸਟੈਂਸ਼ਨ ਲੱਭੋ ਅਤੇ ਹਟਾਓ 'ਤੇ ਕਲਿੱਕ ਕਰੋ।
 ਅਣਇੰਸਟੌਲ ਕਰੋ ਬਰਾਊਜ਼ਰ ਫਾਇਰਫਾਕਸ ਤੋਂ ਐਡ-ਆਨ
- ਫਾਇਰਫਾਕਸ ਖੋਲ੍ਹੋ
- ਦੀ ਕਿਸਮ about:addons ਫਾਇਰਫਾਕਸ ਐਡਰੈੱਸ ਬਾਰ ਵਿੱਚ ਅਤੇ ਆਪਣੇ ਕੀਬੋਰਡ ਤੇ ENTER ਦਬਾਓ.
- ਕੋਈ ਵੀ ਹਾਲ ਹੀ ਵਿੱਚ ਸਥਾਪਿਤ ਬ੍ਰਾਊਜ਼ਰ ਐਡ-ਆਨ ਲੱਭੋ ਅਤੇ ਤਿੰਨ ਬਿੰਦੀਆਂ ਤੇ ਕਲਿਕ ਕਰੋ ਦੇ ਸੱਜੇ ਪਾਸੇ ਬਰਾਊਜ਼ਰ ਹੋਰ ਜੋੜਨਾ.
ਦੀ ਚੋਣ ਕਰੋ ਹਟਾਓ ਹਟਾਉਣ ਲਈ ਮੇਨੂ ਤੋਂ ਐਡ-ਆਨ ਫਾਇਰਫਾਕਸ ਬ੍ਰਾਉਜ਼ਰ ਤੋਂ.
 ਹਟਾਓ Win32: ਐਡਵੇਅਰ-ਜਨ ਮਾਲਵੇਅਰਬਾਈਟਸ ਦੇ ਨਾਲ
ਮੈਂ Malwarebytes ਨਾਲ Win32:Adware-gen ਨੂੰ ਹਟਾਉਣ ਦੀ ਸਿਫਾਰਸ਼ ਕਰਦਾ ਹਾਂ । Malwarebytes ਇੱਕ ਵਿਆਪਕ ਐਡਵੇਅਰ ਹਟਾਉਣ ਵਾਲਾ ਟੂਲ ਹੈ ਅਤੇ ਵਰਤੋਂ ਲਈ ਮੁਫ਼ਤ ਹੈ ।
Win32:Adware-gen ਤੁਹਾਡੀ ਡਿਵਾਈਸ 'ਤੇ ਖਤਰਨਾਕ ਫਾਈਲਾਂ, ਰਜਿਸਟਰੀ ਕੁੰਜੀਆਂ, ਸ਼ਡਿਊਲ ਕੀਤੇ ਕਾਰਜਾਂ ਵਰਗੇ ਨਿਸ਼ਾਨ ਛੱਡਦਾ ਹੈ, Malwarebytes ਨਾਲ Win32:Adware-gen ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਹਟਾਉਣਾ ਯਕੀਨੀ ਬਣਾਓ।
- ਮਾਲਵੇਅਰਬਾਈਟਸ ਸਥਾਪਤ ਕਰੋ, ਆਨ-ਸਕ੍ਰੀਨ ਨਿਰਦੇਸ਼ਾਂ ਦੀ ਪਾਲਣਾ ਕਰੋ.
- ਕਲਿਕ ਕਰੋ Scan ਇੱਕ ਮਾਲਵੇਅਰ-ਸਕੈਨ ਸ਼ੁਰੂ ਕਰਨ ਲਈ।
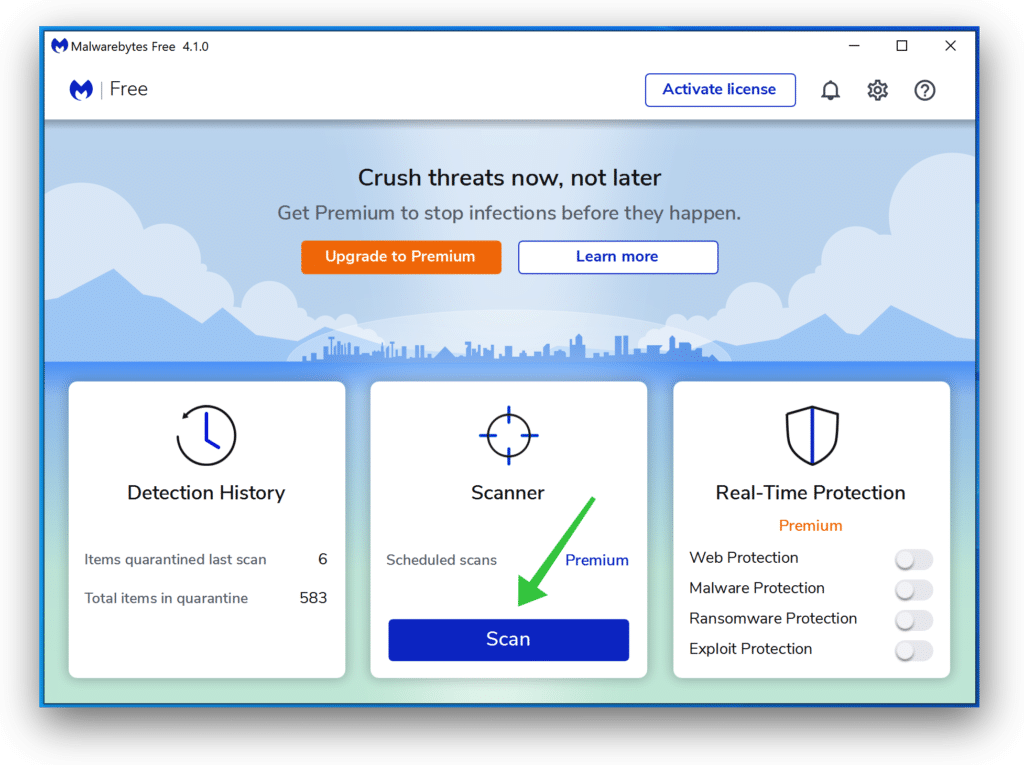
- ਮਾਲਵੇਅਰਬਾਈਟਸ ਸਕੈਨ ਦੇ ਪੂਰਾ ਹੋਣ ਦੀ ਉਡੀਕ ਕਰੋ।
- ਇੱਕ ਵਾਰ ਪੂਰਾ ਹੋ ਜਾਣ ਤੇ, ਦੀ ਸਮੀਖਿਆ ਕਰੋ Win32: ਐਡਵੇਅਰ-ਜਨ ਖੋਜ.
- ਕਲਿਕ ਕਰੋ ਕੁਆਰੰਟੀਨ ਚਾਲੂ.

-
- ਮੁੜ - ਚਾਲੂ Windows ਸਾਰੀਆਂ ਖੋਜਾਂ ਨੂੰ ਕੁਆਰੰਟੀਨ ਵਿੱਚ ਤਬਦੀਲ ਕਰਨ ਤੋਂ ਬਾਅਦ।

ਤੁਸੀਂ ਹੁਣ ਆਪਣੀ ਡਿਵਾਈਸ ਤੋਂ Win32:Adware-gen ਨੂੰ ਸਫਲਤਾਪੂਰਵਕ ਹਟਾ ਦਿੱਤਾ ਹੈ।
